
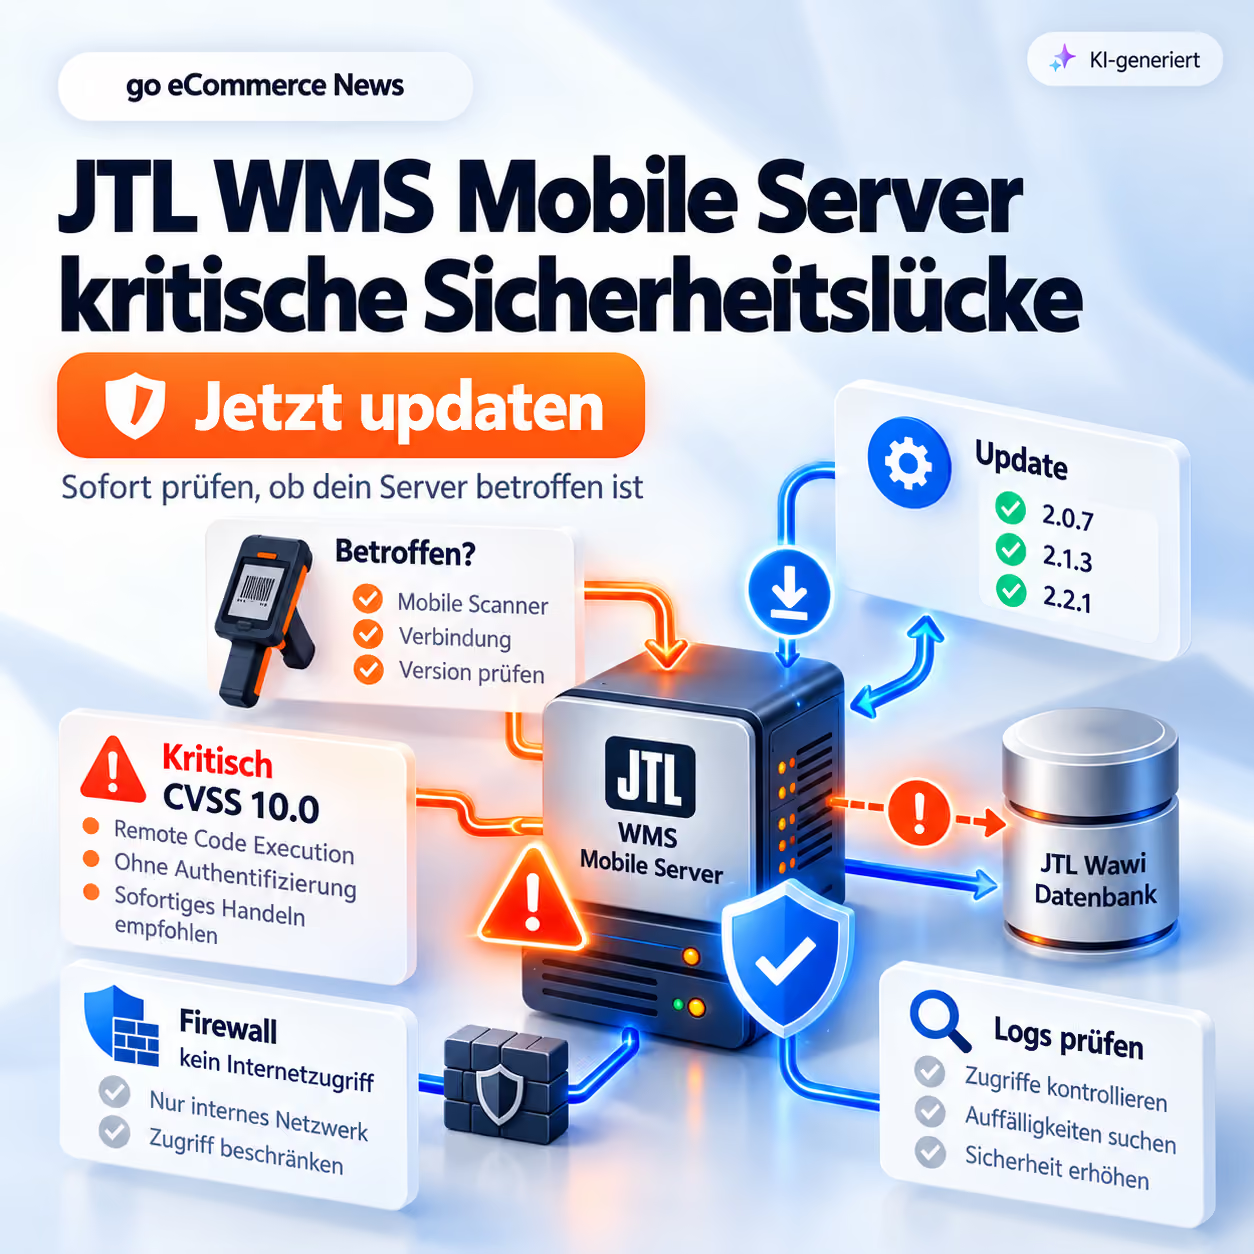

Wer den WMS Mobile Server von JTL im Lager einsetzt, sollte so schnell wie möglich updaten. JTL hat am 13.10.2026 zwei kritische Sicherheitslücken veröffentlicht (CVE-2026-89309 und CVE-2026-89310), die zusammen einen Zugriff auf die komplette Wawi-Datenbank ermöglichen, ab Version 2.0 sogar ohne Login. Die Lücken erreichen einen CVSS-Wert von bis zu 10.0, also die höchste Stufe.
Nach Angaben von JTL wurden die Lücken bisher nicht ausgenutzt. Updates für alle unterstützten Versionslinien stehen bereit. In diesem Beitrag fassen wir zusammen, wer betroffen ist, was du jetzt tun solltest und wie wir dich dabei unterstützen.
Bin ich betroffen?
Betroffen bist du nur, wenn der WMS Mobile Server bei dir eingerichtet ist und läuft. Der Mobile Server ist eine separat lizenzierte Komponente für die Anbindung der MDE-Geräte im Lager. Er startet nicht automatisch mit einer Wawi- oder WMS-Installation.
Prüf zwei Dinge:
- Läuft bei dir der WMS Mobile Server? Wenn du keine mobilen Scanner im Lager über JTL-WMS nutzt, ist das in der Regel nicht der Fall. Dann musst du nichts tun.
- Welche Version nutzt du? Die Versionsnummer siehst du direkt im Login-Bildschirm der Wawi oder des WMS.
Welche Versionen betroffen sind
- 1.7.0 bis 1.11.x: betroffen, kein Patch. Upgrade auf 2.0.7 oder neuer nötig.
- 2.0.0 bis 2.0.6: betroffen. Update auf 2.0.7.
- 2.1.0 bis 2.1.2: betroffen. Update auf 2.1.3.
- 2.2 Vorabversionen: betroffen. Update auf 2.2.1.
- 2.0.7, 2.1.3 und 2.2.1: behoben. Nur noch die Erreichbarkeit aus dem Internet prüfen.
Was du jetzt tun solltest
Spiel das passende Update für deine Versionslinie ein. Ein Wechsel der Linie ist nicht nötig, und nach dem Update sind keine Anpassungen an Datenbank oder Konfiguration erforderlich.
- 2.0-Linie: Update auf WMS 2.0.7
- 2.1-Linie: Update auf WMS 2.1.3
- 2.2-Vorabversionen: Update auf WMS 2.2.1
Die Downloads findest du im Security Advisory von JTL.
Du nutzt noch eine 1.x-Version (1.7.0 bis 1.11.x)? Für diese Linie gibt es keinen Patch mehr. Die Lücken schließt du nur mit einem Upgrade auf 2.0.7 oder neuer. Das ist ein größeres Versionsupdate, das wir vorab mit dir planen sollten. Bis dahin sind die Sofortmaßnahmen im nächsten Abschnitt Pflicht.
Auch nach dem Update gilt: Der Mobile Server darf nicht aus dem Internet erreichbar sein.
Sofortmaßnahmen bis zum Update
Wenn du nicht sofort updaten kannst, senken diese Schritte das Risiko. Sie ersetzen das Update aber nicht.
- Vom Internet trennen: Sperr den Port des Mobile Servers (Standard TCP 8080) per Firewall nach außen. Entferne Portweiterleitungen und erlaube nur den Lager-Geräten den Zugriff.
- Nicht genutzten Dienst stoppen: Brauchst du den Mobile Server nicht, beende den Dienst und nimm ihn aus dem Autostart.
- Protokolle prüfen: Schau in die Logs, ob Anfragen aus unbekannten Quellen eingegangen sind.
Am gefährlichsten ist ein Mobile Server, der direkt aus dem Internet erreichbar ist. Dann lassen sich die Lücken von außen ohne jede Anmeldung ausnutzen. Prüf diesen Punkt unabhängig vom Update heute noch.
Technischer Hintergrund
Es handelt sich um zwei Lücken, die erst in Kombination ihr volles Risiko entfalten.
- CVE-2026-89309 (CVSS 3.1: 10.0): Die Authentifizierung wird umgangen. Betroffen ab Version 2.0.
- CVE-2026-89310 (CVSS 3.1: 9.9): SQL-Injection. Betroffen ab Version 1.7.0.
Bei CVE-2026-89309 prüft der Server die Anmeldung bei bestimmten Anfragen nicht korrekt. Bei CVE-2026-89310 landet ein Eingabewert ungeprüft in einer Datenbankabfrage. Zusammen lassen sich so beliebige SQL-Befehle auf der Datenbank ausführen, ab Version 2.0 ohne gültige Zugangsdaten. Vor Version 2.0 braucht ein Angreifer gültige Zugangsdaten.
Da der Mobile Server mit einem hoch privilegierten Datenbankkonto arbeitet, sind Kunden-, Auftrags- und Rechnungsdaten gefährdet, im schlimmsten Fall auch der gesamte Datenbankserver.
Gemeldet wurden die Lücken am 03.09.2026 von der turingpoint GmbH. JTL hat sie am Folgetag bestätigt und am 13.10.2026 die korrigierten Versionen samt Advisory veröffentlicht.
Wir helfen dir beim Update
Du bist dir unsicher, ob der Mobile Server bei dir läuft oder von außen erreichbar ist? Oder du nutzt noch eine 1.x-Version und brauchst das große Upgrade? Wir prüfen dein System, spielen das Update ein und kontrollieren die Firewall-Einstellungen.
Vereinbare jetzt einen Termin mit unserem Vertrieb. Wir klären gemeinsam, ob und wie dein System betroffen ist, und planen das Update oder Upgrade so, dass dein Lager weiterläuft.
Quelle: JTL Security Advisory: WMS MobileServer (CVE-2026-89309, CVE-2026-89310)
Du hast Fragen?
Kein Thema, unsere JTL-Experten helfen dir gerne weiter. Vereinbare einen Termin oder füll einfach unser Kontaktformular aus, wir melden uns zeitnah bei dir.